Sus sistemas cambian, sus operaciones continúan y la evidencia de seguridad debe mantenerse al día.
Duriva evalúa plataformas de órdenes, portales de clientes, consultas de cartera, integraciones y reportes de casas de bolsa mediante pruebas de penetración autorizadas. El programa combina pruebas manuales, evidencia mínima, seguimiento de correcciones y ciclos mensuales de revisión para los activos que cambian.
Qué probamos en una operación bursátil
El alcance se construye con seguridad, tecnología, cumplimiento y los responsables de la operación. Se priorizan los activos por riesgo y por cambios, no por una lista genérica de herramientas.
- Portales de clientes: inicio de sesión, recuperación, perfiles, sesiones simultáneas y acceso a datos de cuenta.
- Aplicaciones y API de operación: autorización entre clientes, validación de instrucciones, límites y lógica de negocio.
- Infraestructura y nube: servicios expuestos, configuración, almacenamiento, respaldo y separación de entornos.
- Registros de auditoría: accesos, acciones, fechas, zonas horarias, integridad y disponibilidad para revisión.
- Datos personales y financieros: minimización de evidencia, confidencialidad y controles de acceso a los anexos.
Qué contempla la regulación de casas de bolsa
Las Disposiciones de carácter general aplicables a las casas de bolsa contemplan pruebas para detectar vulnerabilidades, amenazas y penetración en la infraestructura tecnológica, al menos una vez al año y cuando existan modificaciones sustantivas. También incluyen registros de auditoría, respaldo, recuperación y procesos de reacción a incidentes. El programa Duriva documenta esas necesidades sin presentar el servicio mensual como si fuera el mínimo textual de la norma.
| Contexto | Aplicación documentada |
|---|---|
| Prueba de infraestructura | Alcance, metodología, activos, versión y evidencia de cada hallazgo. |
| Cambio sustantivo | Evaluación adicional del componente afectado, sin esperar al siguiente ciclo anual. |
| Registros y continuidad | Revisión de disponibilidad, cronología y evidencia de acciones relevantes. |
| Seguimiento | Plan de corrección, responsable, fecha y re-test del hallazgo original. |
Ejemplo ilustrativo, no un caso atribuido a un cliente
Una consulta de cartera deja visible la información de otro cliente
En un ejemplo ficticio, una API de solo lectura valida la sesión, pero no comprueba que el identificador de cuenta pertenezca al cliente autenticado. La prueba utiliza dos cuentas sintéticas y demuestra el efecto mínimo sin consultar carteras reales. Se conserva la petición relevante, la versión y la respuesta necesaria, ocultando cualquier dato que no sea indispensable.
Después de la corrección se prueba la misma ruta y variantes de identificadores. El re-test confirma tanto el bloqueo del acceso cruzado como la continuidad de la consulta legítima. El cierre queda documentado con fecha y versión.
Cómo funciona el programa mensual para una casa de bolsa
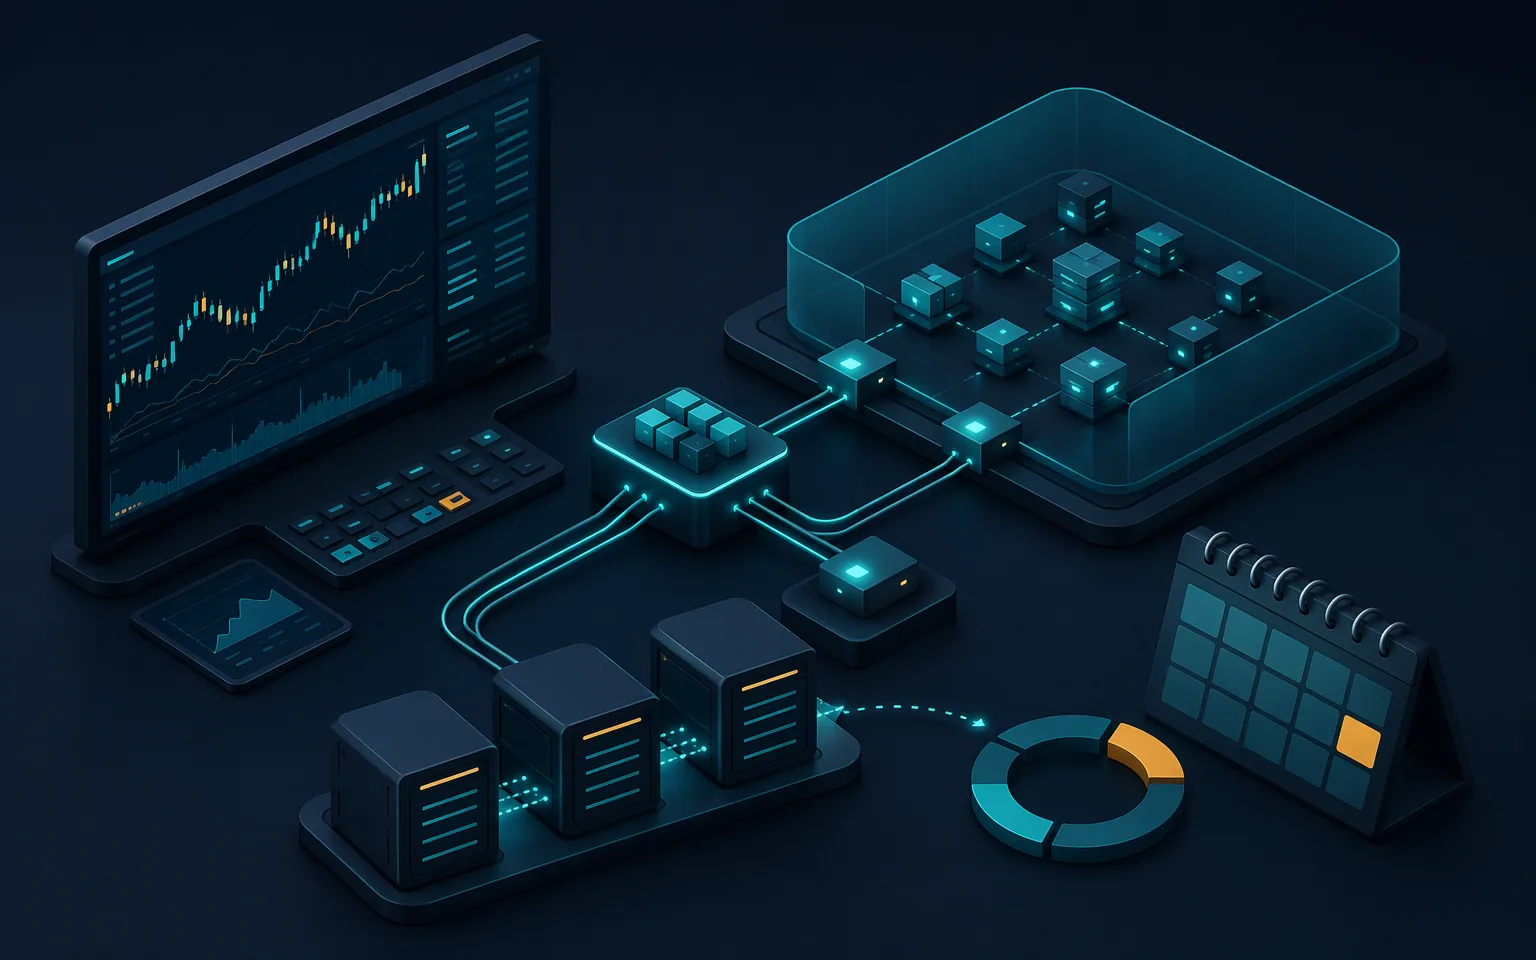
El programa no consiste en atacar sistemas todos los días. Es un calendario de revisión y evidencia que se ajusta al riesgo, las ventanas autorizadas y los cambios de la plataforma.
- Al inicio: inventario de activos, clasificación por riesgo, autorizaciones y prueba base.
- Cada mes: cambios, nuevas integraciones, endpoints, roles y configuraciones relevantes.
- Durante la corrección: seguimiento de responsables, evidencia aportada y dudas técnicas.
- Al cerrar: re-test de hallazgos, comparación con el ciclo anterior e informe ejecutivo y técnico.
- Al menos anualmente: evaluación integral del alcance acordado y actualización de criterios.
Manual ACCCF, privacidad y lecturas técnicas
La evidencia se organiza con método y límites. Los documentos permiten revisar el enfoque sin convertir una prueba técnica en una certificación legal general.