Cuando una API mueve dinero o datos, una alerta automática no basta: hay que comprobar el abuso posible y corregirlo.
Duriva evalúa aplicaciones bancarias y fintech, API de pago, portales de clientes, servicios en la nube y controles de acceso. Las pruebas manuales examinan autenticación, autorización, lógica de negocio y exposición de datos, con evidencia controlada y un proceso de remediación que puede revisarse después.
Qué se prueba en banca y fintech
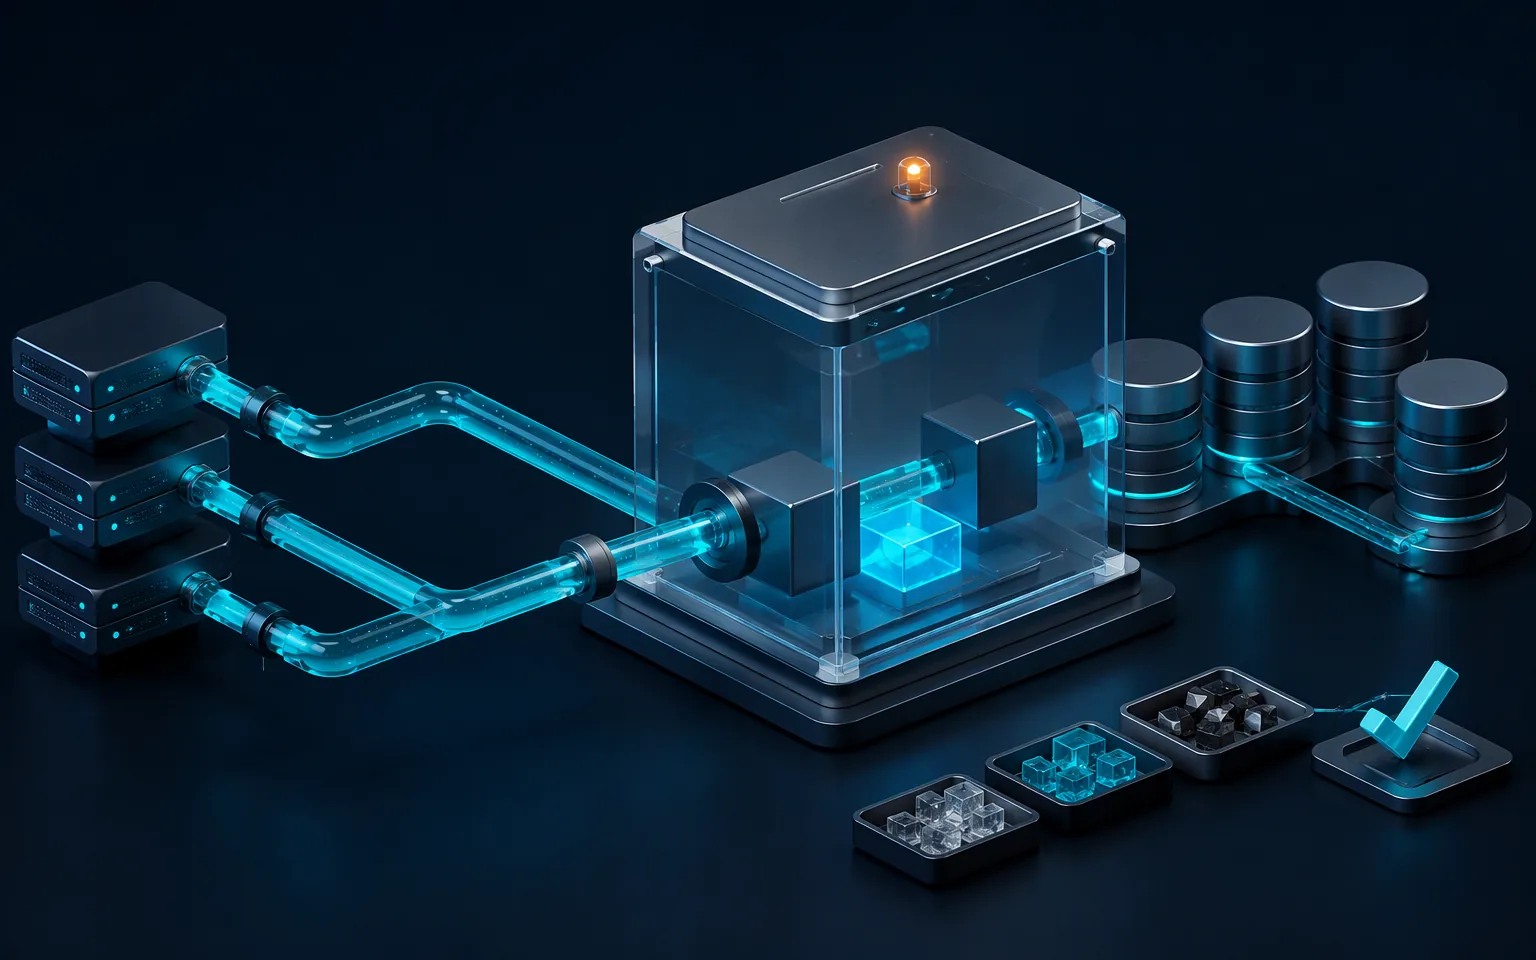
El alcance se acuerda con el oficial de seguridad, tecnología y cumplimiento. Las pruebas se ejecutan en producción, staging o ambos solo cuando estén autorizados, con datos sintéticos y criterios de suspensión.
- API y banca abierta: autenticación, autorización de objetos, límites, tokens, exposición y registros de acceso.
- Pagos y transferencias: validación de instrucciones, idempotencia, duplicados, límites, estados y lógica de negocio.
- Aplicaciones web y móviles: sesiones, perfiles, recuperación, privilegios y comunicación con el backend.
- Nube e infraestructura: configuración, segregación, almacenamiento, respaldo, registros y recuperación.
- Privacidad: datos sintéticos, minimización, control de anexos, acceso restringido y evidencia de remediación.
Qué cambia según el tipo de entidad financiera
No todas las entidades tienen la misma frecuencia ni el mismo procedimiento. La tabla orienta la preparación del alcance y de los entregables; la organización debe confirmar su régimen vigente y las instrucciones específicas de sus supervisores.
| Contexto | Aplicación documentada |
|---|---|
| Instituciones de crédito | La CUB contempla pruebas de penetración por tercero independiente, al menos dos al año sobre sistemas distintos de mayor riesgo, con informe y seguimiento de remediación. |
| Financiamiento colectivo | Las disposiciones fintech contemplan al menos dos pruebas al año, alcance y metodología validados, informe de conclusiones y clasificación de vulnerabilidades. |
| API estandarizadas | El marco aplicable contempla escaneo de vulnerabilidades al menos trimestral, pentesting al menos dos veces al año, plan de remediación y registros íntegros. |
| Fondos de pago electrónico | Las disposiciones contemplan pruebas periódicas, plan documentado para observaciones de alta o muy alta criticidad y nuevas pruebas después de remediar. |
Ejemplo ilustrativo, no un caso atribuido a un cliente
Una repetición de petición genera una operación duplicada
En un entorno ficticio de pruebas, una API de pago acepta dos veces la misma instrucción porque no valida una clave de idempotencia ni el estado de la operación. La prueba se limita a transacciones sintéticas y demuestra la duplicación en el registro de prueba, sin afectar cuentas reales. Se documentan las peticiones, la versión y el efecto observado.
La corrección agrega validación de unicidad y control de estado. El re-test repite la secuencia y prueba variantes autorizadas. El informe distingue la corrección comprobada de cualquier riesgo que permanezca fuera del alcance.
Programa mensual para equipos que publican cambios con frecuencia
El servicio mensual complementa los mínimos regulatorios con una rutina operativa para conocer qué cambió, qué se probó, qué se corrigió y qué evidencia puede presentarse.
- Revisión de cambios: versiones, nuevas API, roles, proveedores y componentes expuestos.
- Pruebas manuales: autenticación, autorización, lógica de negocio y escenarios de abuso priorizados.
- Remediación guiada: explicación técnica, prioridad, responsable y evidencia esperada.
- Re-test y cierre: comprobación del hallazgo original y regresión de controles relacionados.
- Informe para dirección y auditoría: tendencias, pendientes, límites y evidencia disponible.
Manual ACCCF, privacidad y lecturas técnicas
La evidencia se organiza con método y límites. Los documentos permiten revisar el enfoque sin convertir una prueba técnica en una certificación legal general.