Pruebas de penetración para organizaciones en Monterrey, con alcance claro y evidencia revisable.
Duriva realiza pentesting —también llamado prueba de penetración o hacking ético autorizado— para organizaciones en Monterrey. Evaluamos aplicaciones, API, nube, controles de acceso y almacenamiento con autorización escrita. La coordinación remota permite documentar el trabajo sin afirmar una oficina local; cualquier actividad presencial se acuerda expresamente en el alcance.
Qué se evalúa en Monterrey
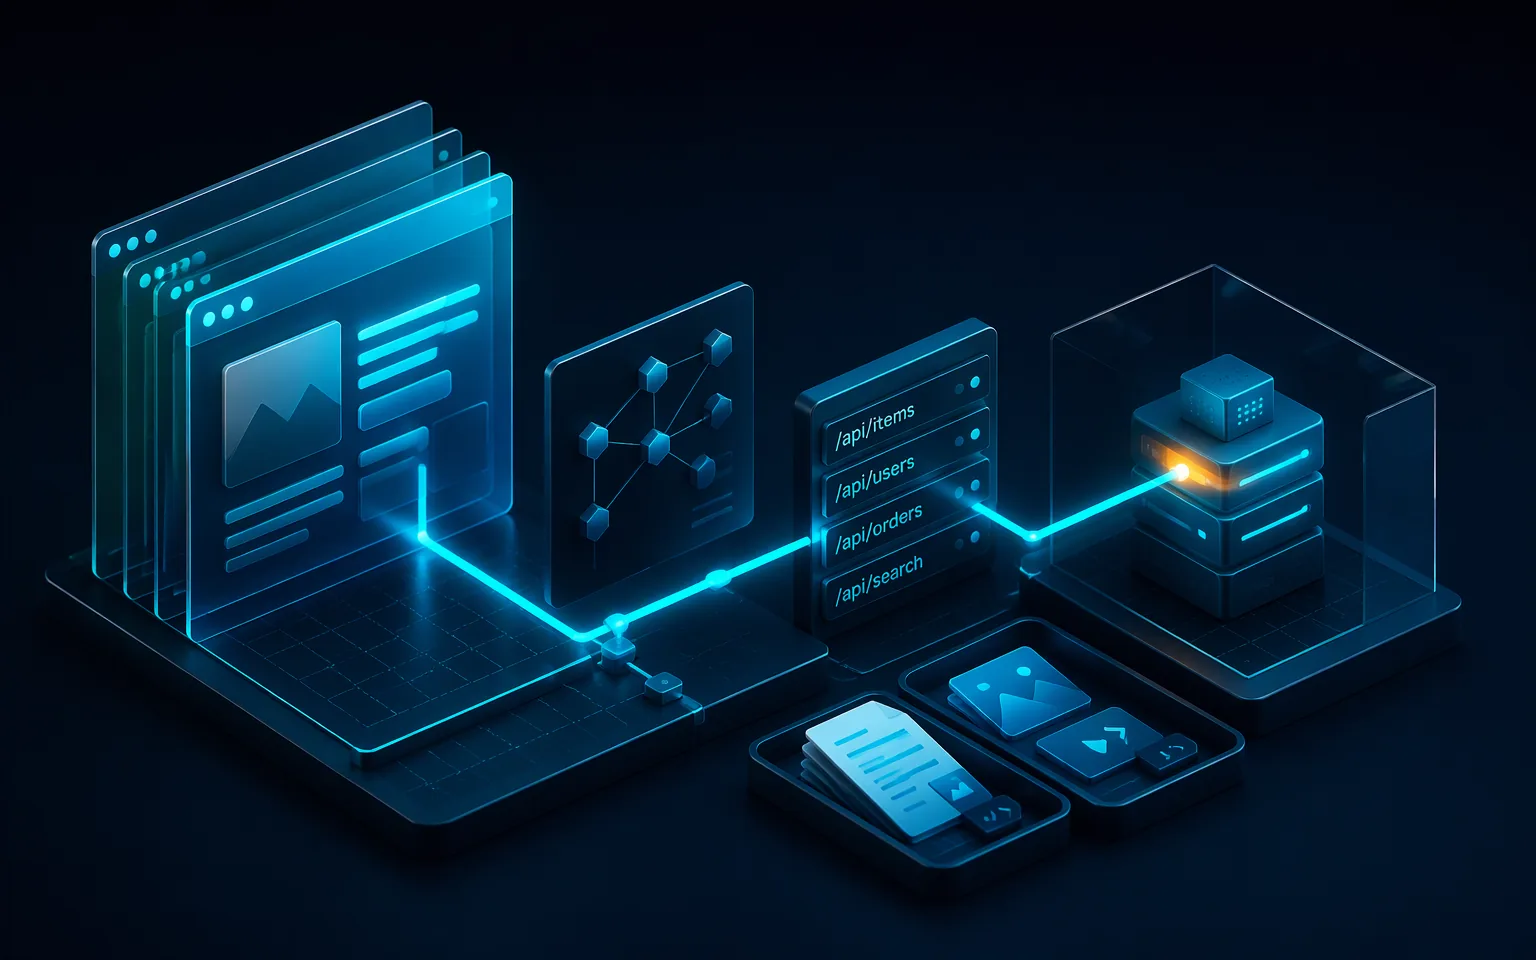
El trabajo se adapta a las operaciones de Monterrey, especialmente a industria, logística y sistemas corporativos. Antes de probar se definen activos, titularidad, ventanas, técnicas permitidas, datos de prueba y criterios de suspensión.
- Autorización entre cuentas, identificadores de objetos y separación de datos en aplicaciones y API.
- Aplicaciones, API y servicios expuestos incluidos expresamente en el alcance, sin extender la prueba a terceros.
- Protección de datos: inventario mínimo, acceso a registros, minimización y control de los anexos.
- Evidencia de cada hallazgo: fecha, zona horaria, activo, versión, condiciones y efecto comprobado.
Autorización, privacidad y método en México
En México se distinguen el Código de Comercio y la NOM-151 para mensajes de datos y conservación, la LFPDPPP para particulares y la LGPDPPSO para sujetos obligados. El informe técnico no confunde esas obligaciones ni declara cumplimiento jurídico automático.
El escáner se utiliza solo como apoyo. Las pruebas manuales confirman si el hallazgo es explotable dentro del alcance y cuál es su impacto. No se extraen bases completas ni se emplean datos personales reales cuando un registro sintético permite demostrar el mismo efecto.
Ejemplo ilustrativo para Monterrey; no es un cliente de Duriva
Una API permite consultar información de otra cuenta
Una plataforma de ejemplo permite que una cuenta de consulta cambie un identificador y acceda a un registro de otra organización. La comprobación se limita a dos registros sintéticos autorizados; se conserva la petición relevante, el efecto y la versión. El ejemplo se plantea para una operación relacionada con industria, logística y sistemas corporativos, sin atribuirlo a una empresa real.
Después de la corrección se repite la ruta y se prueban variantes para comprobar que el control separa realmente a los usuarios y no solo bloquea una captura concreta.
Qué recibe su organización en Monterrey
El informe permite revisar qué se probó, qué se comprobó y qué quedó fuera. No presenta una lista automática como si fuera un dictamen ni garantiza seguridad futura.
- Alcance y autorización, inventario de activos, versiones, fechas y condiciones de ejecución.
- Hallazgos priorizados con evidencia mínima, impacto observado, límites y recomendaciones concretas.
- Anexo de protección de datos cuando la prueba alcanza información personal o sus controles.
- Re-test de las correcciones incluidas en el alcance y explicación del resultado para dirección y tecnología.
Manual ACCCF y lecturas para revisar el servicio
El Manual Hispano de Evidencia Digital 2026 V1 reúne 120 páginas de método, preservación, análisis y referencias jurídicas. La normativa aplicable debe verificarse para cada organización y fecha; una guía no sustituye ese análisis.